Jornada de Segurança.

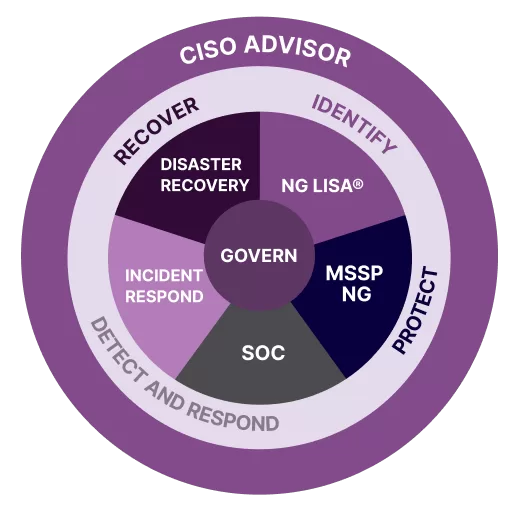
Uma jornada segura e estratégica, iluminada por um farol que enxerga além da ameaça. 

A Under Protection conduz sua empresa por um ciclo contínuo de proteção.
O farol simboliza nosso papel: dar direção, manter vigilância e agir com método, sempre. 

Certificações ISO 

As certificações ISO comprovam que a Under Protection segue padrões globais de segurança da informação, privacidade e gestão da qualidade. Elas garantem que
nossos processos sejam auditáveis e confiáveis, reforçando o compromisso em entregar segurança real, governança sólida e eficiência para sua empresa.
Clique em cada item para saber mais sobre esses selos de qualidade.
Adotamos metodologias proprietárias e frameworks para garantir governança, visibilidade e evolução contínua da segurança.

Clique em cada item para entender cada metodologia.

Sua operação não pode parar 

Detecção e contenção em minutos, com linha direta com o SOC

Acionamento recebido! Nossa equipe do SOC entrará em contato imediatamente.

Acione o SOC emergencial.
Primeiro Nome *
Sobrenome *
E-mail *
Empresa *
Celular *
Nível da Urgência *
*Campos obrigatórios

Farol News

Conhecimento confiável para quem não pode errar.

[contact-form-7 id="c21b398" title="Form Farol News"]

Fale com Nossos Especialistas

Tenha orientação personalizada para proteger seu negócio com as melhores soluções.

[contact-form-7 id="ae90cc7" title="Form Especialistas"]

ISO 27001

Gestão da Segurança da Informação
Norma internacional que define requisitos para criar, implementar e manter um Sistema de Gestão de Segurança da Informação (SGSI), garantindo proteção de dados, confidencialidade, integridade e disponibilidade nas organizações de tecnologia e outros setores.

ISO 9001

Gestão de Segurança da Informação

A ISO 9001 é uma norma internacional que define requisitos para a implementação de um Sistema de Gestão da Qualidade (SGQ). Seu objetivo é garantir que processos internos sejam estruturados e continuamente aprimorados, aumentando a eficiência, reduzindo erros e elevando a satisfação dos clientes.

ISO/IEC 27701

Gestão da Privacidade da Informação
A ISO/IEC 27701 é uma extensão da ISO 27001 que define requisitos para um Sistema de Gestão de Informações de Privacidade (PIMS), ajudando organizações a gerenciar e proteger dados pessoais em conformidade com leis de privacidade como a LGPD e o GDPR.

BSI

A certificação BSI é o selo concedido pelo British Standards Institution, um dos organismos de certificação mais reconhecidos do mundo, que atesta que uma organização está em conformidade com normas internacionais (como ISO 9001, ISO 27001, ISO/IEC 27701, entre outras), validando oficialmente seus sistemas de gestão, processos e boas práticas em áreas como qualidade, segurança da informação, privacidade, meio ambiente e saúde ocupacional.

OWASP

Risk Rating Methodology
Método de classificação de riscos de segurança, ajudando a priorizar correções com base no impacto. 

OWASP

Testing Framework
Metodologia para identificar vulnerabilidades em aplicações web de forma sistemática.

Sandia IDART

Técnica avançada de simulação de ataques (Red Team) para avaliar a resiliência de sistemas críticos. 


ITIL

Conjunto de boas práticas para gestão eficiente de serviços de TI, garantindo processos padronizados e alinhados ao negócio. 


CoBiT

Framework que ajuda a alinhar a governança de TI aos objetivos estratégicos da empresa, reduzindo riscos e otimizando recursos 


LGPD Lei 13.709/18

Legislação brasileira que regulamenta o tratamento de dados pessoais. A Under Protection aplica a LGPD para proteger informações e manter a conformidade legal. 

PCI DSS

Penetration Testing Guidance 

Diretriz internacional para realização de pentests em ambientes que processam cartões de crédito. 

Vulnerability Assessment.co.uk Penetration Test

Metodologia de avaliação de vulnerabilidades reconhecida no mercado europeu. 

Pentest Standard.org PTES

(Penetration Test Execution Standard) 

Padrão internacional para execução estruturada e consistente de testes de intrusão. 

NIST CSF

Cybersecurity Framework 

Estrutura criada para melhorar
a segurança cibernética em empresas privadas e públicas. 


OISSG ISSAF

Information Systems Security Assessment Framework
Framework para avaliação de segurança de sistemas de informação em ambientes corporativos.

0.59 Framework

Modelo de referência para auditorias e testes de segurança em estágios iniciais. 

NIST SP 800

Family Computer Security
Conjunto de guias do NIST para políticas, processos e avaliações técnicas em TI e cibersegurança, cobrindo redes, sistemas, criptografia, incidentes e compliance. 

NIST SP 1800

Family Cybersecurity Practices Guide 

Guias práticos do NIST com roteiros de implementação passo a passo, como autenticação multifator, proteção em nuvem e resposta a incidentes. 

NIST SP 500

Family Information Technology 
Publicações do NIST sobre padrões e boas práticas de TI, focadas em desempenho, interoperabilidade e segurança, usadas para validar e padronizar soluções. 

NBR ISO/IEC 19011  

Norma internacional que orienta auditorias de sistemas de gestão, cobrindo planejamento, execução e melhoria contínua. Aplicada em segurança da informação (ISO 27001), qualidade (ISO 9001) e privacidade (ISO 27701). 

MOF, ISC², COBIT, NIST, ITIL, CISSP® CBK®, International Information Systems Security Certification Consortium

Um conjunto de frameworks, metodologias e certificações reconhecidas globalmente, cada uma com foco específico em governança, gestão de TI, segurança da informação e boas práticas. 

NSA

InfoSec Assessment/Evaluation Methodology  
Metodologia da Agência de Segurança Nacional dos EUA para avaliar segurança de sistemas críticos. 

CIS CONTROL  

Lista de práticas priorizadas para mitigar os ataques mais comuns de forma prática e comprovada. 

NBR ISO/IEC 17799 (NBR ISO 27002)  
  

Guia de boas práticas para proteger dados e sistemas, com referência para políticas internas, acesso, criptografia e continuidade. 

ISECOM OSSTMM

Open Source Security Testing Methodology Manual

Framework global de auditoria técnica em redes, sistemas e processos. Utilizado em pentests e avaliações de segurança para identificar vulnerabilidades reais, medir riscos e validar a eficácia dos controles já implantados.